50°C en continu : comment les frigos piratés ont surchauffé
Des pirates ont fait grimper à 50°C la température de frigos dans des centaines de supermarchés français dans la nuit du 11 au 12 octobre 2026.
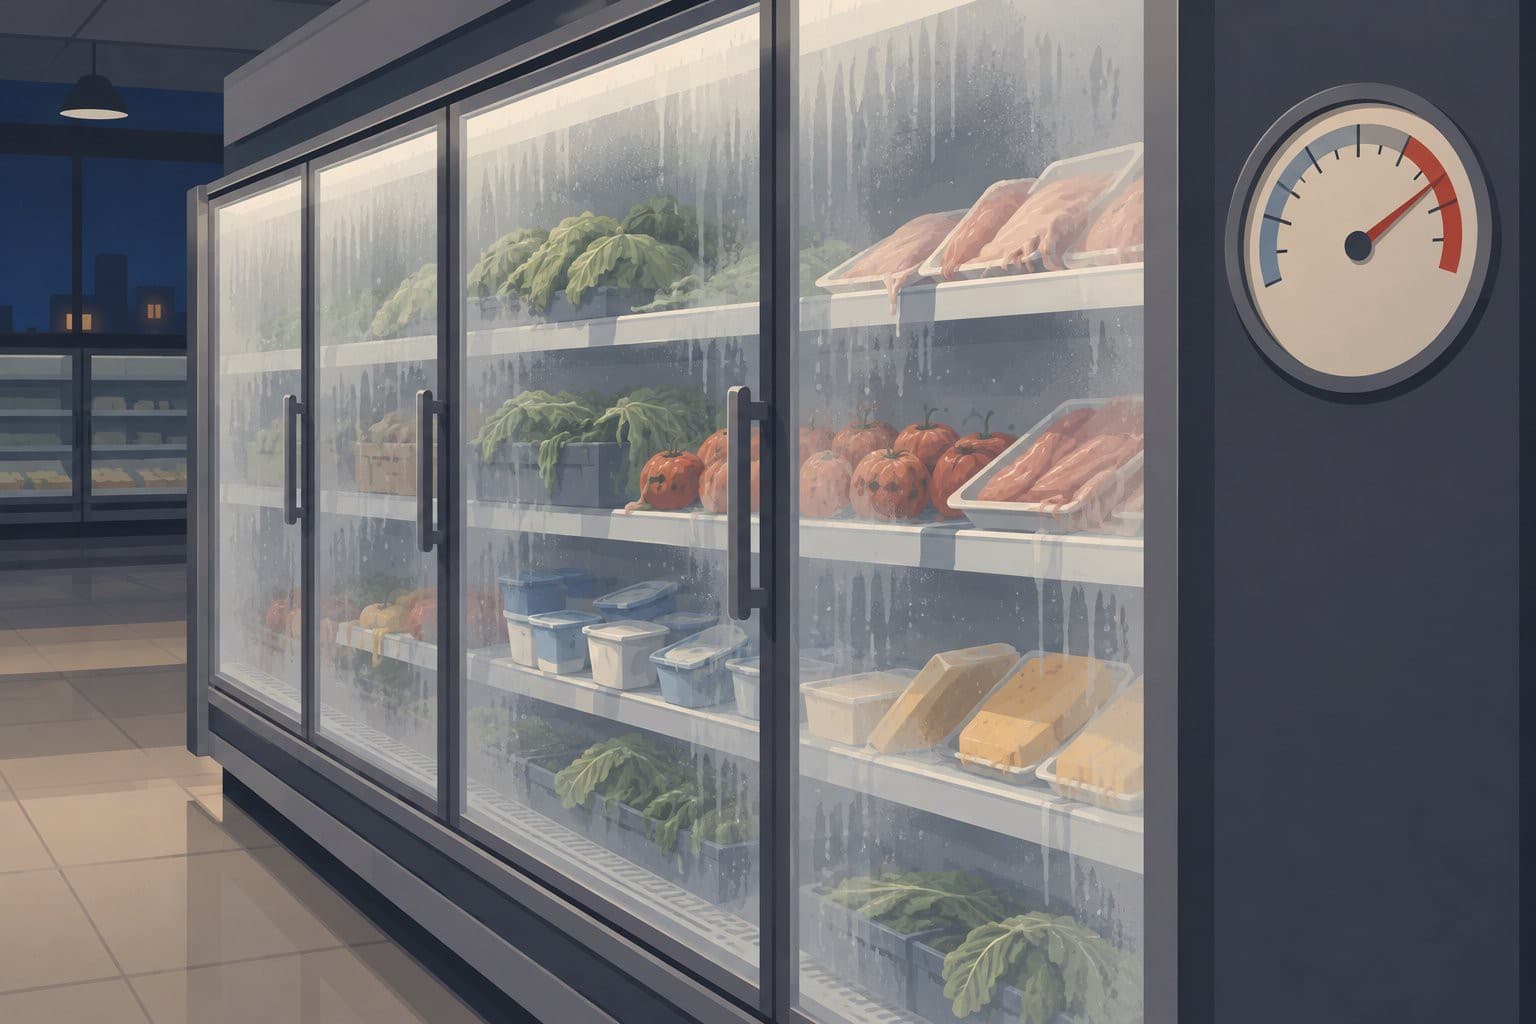
Dans la nuit du dimanche 11 au lundi 12 octobre 2026, des pirates informatiques ont pris le contrôle des systèmes de régulation du froid dans plusieurs centaines de supermarchés français. Les frigos piratés appartiennent aux enseignes Intermarché, Netto, Système U, E.Leclerc, Monoprix et Carrefour, selon les informations recoupées par plusieurs médias français.
Les attaquants ont détourné la fonction de dégivrage automatique des meubles réfrigérés, des chambres froides et des centrales de froid. Le cycle normal prévoit environ deux heures de dégivrage par jour. Il a été remplacé par un dégivrage forcé et continu, avec une consigne de température fixée à 50°C, selon les informations de BFMTV reprises par Next.ink.
Des contrôleurs Danfoss obsolètes ou non mis à jour
L'ensemble des installations visées partage un même équipement : un contrôleur du fabricant danois Danfoss, utilisé notamment pour respecter les normes européennes de traçabilité des températures. L'entreprise a indiqué que les modèles touchés relèvent de deux cas de figure. Soit des contrôleurs obsolètes, les AK-SM 800 et AK-SC 355, soit un contrôleur plus récent, l'AK-SM 800A, qui n'avait pas reçu les derniers correctifs.
« La majorité des unités touchées sont des produits anciens qui ont atteint leur fin de vie et ne bénéficient plus de mises à jour logicielles ou de sécurité », a précisé Danfoss, qui dit recommander depuis longtemps à ses clients de migrer vers des solutions de génération actuelle.
« La majorité des unités touchées sont des produits anciens qui ont atteint leur fin de vie et ne bénéficient plus de mises à jour logicielles ou de sécurité », Danfoss, fabricant danois des contrôleurs de froid.
Le modèle AK-SM 800A a fait l'objet de plusieurs failles publiques. En août 2023, trois vulnérabilités avaient été signalées dans la version 3.3 du microgiciel. En 2025, la société de cybersécurité Claroty en avait identifié trois autres, corrigées dans les versions 4.2 et 4.3.1. L'une d'elles, référencée CVE-2025-41450, permettait d'obtenir à distance une session d'administrateur. Claroty avait alors recensé 2 765 interfaces AK-SM 800A directement accessibles depuis Internet, un chiffre qui aurait légèrement augmenté depuis, selon Next.ink. Aucune source consultée n'établit pour l'instant un lien formel entre ces failles connues et l'attaque du week-end.
Des pertes déjà chiffrées magasin par magasin
Le nombre exact de points de vente touchés varie selon les sources. Le groupe des Mousquetaires recense 300 magasins Intermarché et Netto affectés. Du côté de Coopérative U, moins d'une centaine de magasins sont concernés, tandis que des magasins E.Leclerc, Monoprix et Carrefour ont également signalé des incidents.
| Indicateur | Chiffre | Source |
|---|---|---|
| Magasins Intermarché/Netto touchés | 300 | Groupement Les Mousquetaires, cité par Economie Matin |
| Perte au Super U/Leclerc de Wasselone | 220 000 euros | BFMTV, cité par Next.ink |
| Perte à l'Intermarché de Haguenau | 50 000 euros | Libération |
| Interfaces Danfoss AK-SM 800A exposées sur Internet | 2 765 | Claroty (Team82), cité par Next.ink |
| Pertes nationales estimées | plusieurs millions d'euros | France Inter |
À Haguenau, en Alsace, un Intermarché a perdu l'intégralité de son stock de surgelés, pour un préjudice estimé à 50 000 euros, selon Libération. Dans la même ville, un magasin Super U, cité par Next.ink comme un Leclerc selon les sources, a dû jeter ses surgelés et ses produits frais, pour une perte évaluée à 220 000 euros. À La Teste-de-Buch, en Gironde, un Intermarché a éliminé 60 mètres cubes de denrées, pour une perte comprise entre 150 000 et 200 000 euros.
« Dans les pires des cas, cela a pu conduire à jeter tous les produits frais », a reconnu Intermarché, sans communiquer de chiffre global pour l'ensemble du réseau. Une source proche du dossier a indiqué à France Inter que la facture nationale dépasserait plusieurs millions d'euros.
Une enquête confiée à l'Office anticybercriminalité
Le parquet de Paris a ouvert une enquête, confiée à l'Office anticybercriminalité (OFAC). Elle doit permettre de recenser l'ensemble des victimes et d'établir le lien entre l'intrusion informatique et les pertes alimentaires constatées dans chaque magasin. Le parquet évoque également des « départs de feu » dans certains établissements, selon des informations rapportées par Le Monde.
Le patron de Coopérative U, Dominique Schelcher, a réagi sur LinkedIn et sur X en qualifiant l'attaque d'inédite.
« S'attaquer à des équipements essentiels à la conservation des produits frais et à l'approvisionnement alimentaire des Français est d'une extrême gravité et est inédit. C'est inacceptable. », Dominique Schelcher, PDG de Coopérative U.
L'heure de déclenchement de l'attaque a joué un rôle déterminant dans l'ampleur des dégâts. Dans les magasins où le dérèglement a commencé avant minuit, les installations ont chauffé pendant plusieurs heures avant l'arrivée des premiers employés, provoquant la perte complète des stocks. Dans les magasins touchés plus tardivement, une partie des produits a pu être sauvée avant que la chaîne du froid ne soit définitivement rompue.
Sources
- NextINpact
- Les réfrigérateurs de centaines de supermarchés français victimes d'une cyberattaque
- Des centaines de frigos mis hors service après une cyberattaque contre les supermarchés
- Des frigos chauffés à 50°C : une cyberattaque hors norme
- Frigos piratés : plusieurs millions d'euros de pertes pour la grande distribution
- Attaque informatique sur les frigos de centaines de supermarchés
Sujets
Sur le même sujet
 Tech50°C dans les chambres froides : le piratage des frigosUne cyberattaque a fait grimper à 50°C les frigos de centaines de supermarchés français dans la nuit du 11 au 12 octobre.
 TechCyberattaque des frigos : 50°C en rayon, des tonnes jetéesUne cyberattaque inédite a visé depuis dimanche les frigos connectés de centaines de supermarchés français, détruisant des tonnes de produits frais et surgelés.
 TechAscenseurs, alarmes : ces objets connectés déjà dans le viseurAprès le piratage des frigos de centaines de supermarchés français, des experts listent les équipements connectés qui pourraient être les prochaines cibles.