Cyberattaque des frigos : Paris confirme l'implication du corps des Gardiens de la révolution iranien
Paris attribue à une unité des Gardiens de la révolution iraniens le piratage des frigos de 700 supermarchés en octobre.
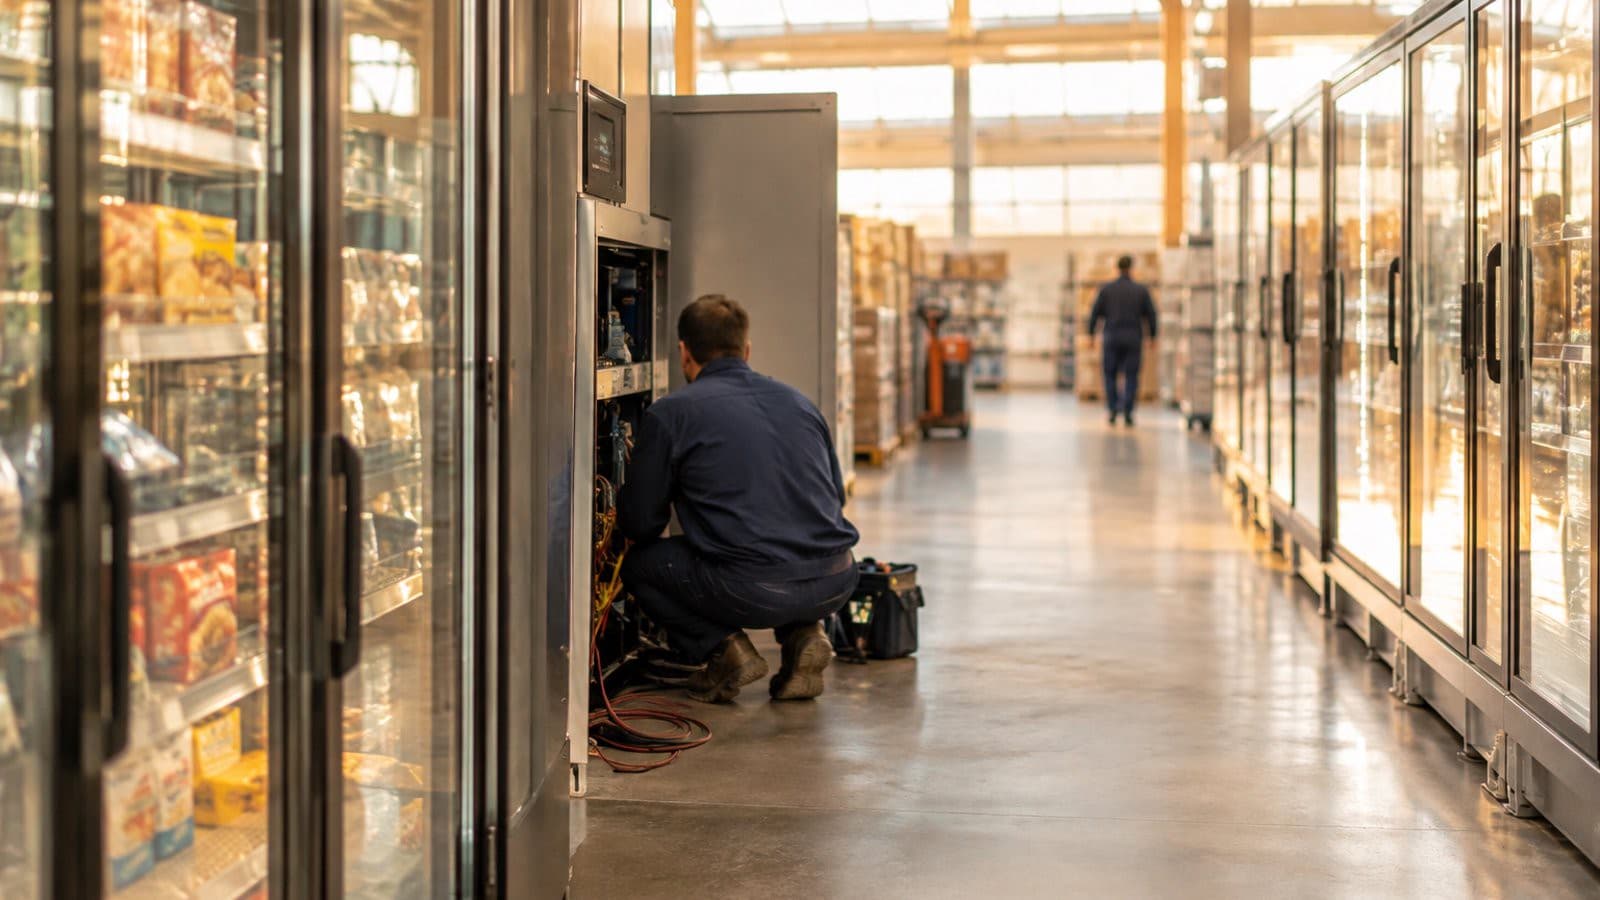
L'Iran formellement accusé d'avoir piraté les frigos de supermarchés français
Le ministère de l'Europe et des Affaires étrangères a formellement accusé, lundi 9 novembre 2026, l'Iran d'être derrière la cyberattaque qui a touché les systèmes de réfrigération de centaines de supermarchés français dans la nuit du 11 au 12 octobre. L'attribution rendue publique le 9 novembre porte donc sur cet épisode précis, survenu près d'un mois plus tôt. Le piratage des frigos est attribué à l'unité Shahid Kaveh, rattachée au Corps des Gardiens de la révolution islamique (CGRI).
« Je suis en mesure de confirmer que la responsabilité de cette attaque revient au corps des Gardiens de la révolution de la République islamique d'Iran. Nous prendrons des sanctions à l'échelle européenne contre tous les responsables de cette attaque », a déclaré Jean-Noël Barrot, ministre de l'Europe et des Affaires étrangères.
« Je suis en mesure de confirmer que la responsabilité de cette attaque revient au corps des Gardiens de la révolution de la République islamique d'Iran. Nous prendrons des sanctions à l'échelle européenne contre tous les responsables de cette attaque », Jean-Noël Barrot, ministre de l'Europe et des Affaires étrangères.
Une attaque menée dans la nuit du 11 au 12 octobre
Les pirates ont visé les contrôleurs de réfrigération des marques Danfoss et Dixell, installés dans environ 700 sites de la grande distribution en France, selon la procureure de la République Laure Beccuau citée par La Croix.
Les assaillants ont pris le contrôle des équipements à distance via des interfaces web exposées sur internet. Ils ont déclenché des cycles de dégivrage anormaux, sans limite de durée, tout en désactivant les alertes des sondes de température.
« Les attaquants avaient pris le contrôle des équipements à distance via des interfaces web pour lancer des cycles de dégivrages anormaux à durée illimitée, tout en désactivant les alertes de sécurité des sondes censées s'activer au-delà d'une certaine température », a détaillé Laure Beccuau.
« Les attaquants avaient pris le contrôle des équipements à distance via des interfaces web pour lancer des cycles de dégivrages anormaux à durée illimitée, tout en désactivant les alertes de sécurité des sondes censées s'activer au-delà d'une certaine température », Laure Beccuau, procureure de la République.
Conséquence directe : des tonnes de produits frais rendus inconsommables, et une vingtaine de départs de feu liés au dysfonctionnement des installations.
Une enquête menée avec le Pentagone
Une information judiciaire a été ouverte par le parquet de Paris. Elle vise le chef du groupe iranien Shahid Kaveh, ses deux adjoints, ainsi que toute autre personne qui serait identifiée.
« Il a cette spécialité de faire de la reconnaissance et/ou du sabotage, de la déstabilisation via l'atteinte à ces éléments industriels », explique Benoit Grunemwald, expert cybersécurité chez ESET.
« Il a cette spécialité de faire de la reconnaissance et/ou du sabotage, de la déstabilisation via l'atteinte à ces éléments industriels », Benoit Grunemwald, expert cybersécurité chez ESET.
Le même type d'attaque a frappé la semaine précédente des supermarchés en Belgique, en Finlande et en Estonie. Le ministère français qualifie l'épisode de « première campagne cyberoffensive opérée purement à des fins de sabotage sur le territoire national ».
Une menace qui pèse de plus en plus sur les entreprises
Cette attaque illustre la vulnérabilité des objets connectés industriels face à la cybercriminalité. Le dispositif public Cybermalveillance.gouv.fr a recensé en 2025 plus de 500 000 victimes assistées, en hausse de 20 % par rapport à 2024, selon francenum.gouv.fr. Parmi elles, les demandes émanant d'entreprises, essentiellement des TPE et PME, ont bondi de 73 % sur un an.
| Indicateur | Chiffre | Source |
|---|---|---|
| Sites de supermarchés touchés | environ 700 | Franceinfo, 9 novembre 2026 |
| Départs de feu provoqués | une vingtaine | La Croix, 9 novembre 2026 |
| Victimes assistées par Cybermalveillance.gouv.fr en 2025 | plus de 500 000 (+20 %) | francenum.gouv.fr |
| Hausse des demandes d'entreprises assistées | +73 % | francenum.gouv.fr |
Paris a annoncé la convocation de l'ambassadeur d'Iran pour lui exprimer sa « plus ferme condamnation ». Le Centre de coordination des crises cyber (ANSSI, COMCYBER, DGA, DGSE, DGSI) poursuit par ailleurs ses investigations sur un mode opératoire similaire relevé dans le piratage des chambres froides de l'Établissement français du sang.
Ce que ça change pour votre entreprise
Toute installation connectée à internet, du frigo de stockage à l'automate industriel, devient une porte d'entrée pour une cyberattaque si son accès n'est pas protégé par une authentification. Concrètement, une PME équipée de contrôleurs de réfrigération, d'automates ou de tout autre système piloté à distance via une interface web peut vérifier elle-même, ou faire vérifier par son prestataire installateur, les points suivants :
- Scanner les ports ouverts de son réseau : un prestataire informatique ou un outil d'audit peut identifier si les équipements de supervision (froid, chauffage, vidéosurveillance, automates) exposent une interface web accessible depuis internet, et non uniquement depuis le réseau interne.
- Vérifier l'authentification de ces interfaces : s'assurer qu'aucun accès de supervision n'est laissé avec un mot de passe par défaut, ou pire, sans mot de passe du tout — une faille fréquente sur les équipements installés « clé en main » par un prestataire sans suivi dans le temps.
- Demander un audit de sécurité au prestataire installateur : lors de la pose ou de la maintenance des équipements connectés (chambres froides, automates, capteurs), exiger une vérification écrite que les accès distants sont fermés par défaut ou protégés.
- Mettre à jour les firmwares des contrôleurs industriels, souvent négligés car perçus comme de simples équipements techniques et non comme des points d'entrée informatiques.
Tenir un plan de continuité ne se limite pas à une formule : il s'agit concrètement d'identifier à l'avance qui contacter en cas de panne ou de sabotage (le prestataire de maintenance, un référent cybersécurité, éventuellement Cybermalveillance.gouv.fr), de prévoir une procédure de secours pour limiter les pertes en cas de panne de froid prolongée (stockage alternatif, alerte précoce indépendante du système piraté), et de documenter ces contacts et procédures dans un document accessible même si les systèmes numériques habituels sont hors service.
Sources
- Franceinfo : Tech
- NextINpact
- Piratage des frigos : la France accuse l'Iran et les Gardiens de la révolution
- Piratage des frigos : la France accuse l'Iran d'être à l'origine de la cyberattaque
- Les entreprises face à une cybermenace en forte accélération en 2025
- Statistiques et impacts des cyberattaques sur les entreprises en France
Sujets
- cyberattaque24
- piratage15
- iran3
- objets connectés14
- cybersécurité entreprise
Sur le même sujet
 CybersécuritéCyberattaque frigos : 6 pays européens touchés, 100 000 € jetésDans la nuit du dimanche 1er au lundi 2 novembre, les systèmes frigorifiques de dizaines de magasins en Belgique, Suède, Irlande et Estonie ont été détournés.
 CybersécuritéPiratage de Binance : 20 minutes pour siphonner 6,3 milliardsLa plateforme Binance a confirmé jeudi 29 octobre avoir subi le plus gros piratage de l'histoire des cryptomonnaies, avec un préjudice estimé à 6.
 TechLe fichier I-CAD piraté, 2,9 millions de propriétaires visésUn pirate affirme vendre les données de 2,9 millions de propriétaires d'animaux et 50 000 vétérinaires issues de l'I-CAD, un an après une première faille.