Fuites de données : des féministes interpellent l'État à Bercy
Une dizaine de militantes se sont rassemblées le 20 octobre devant Bercy pour réclamer une protection réelle des données personnelles.
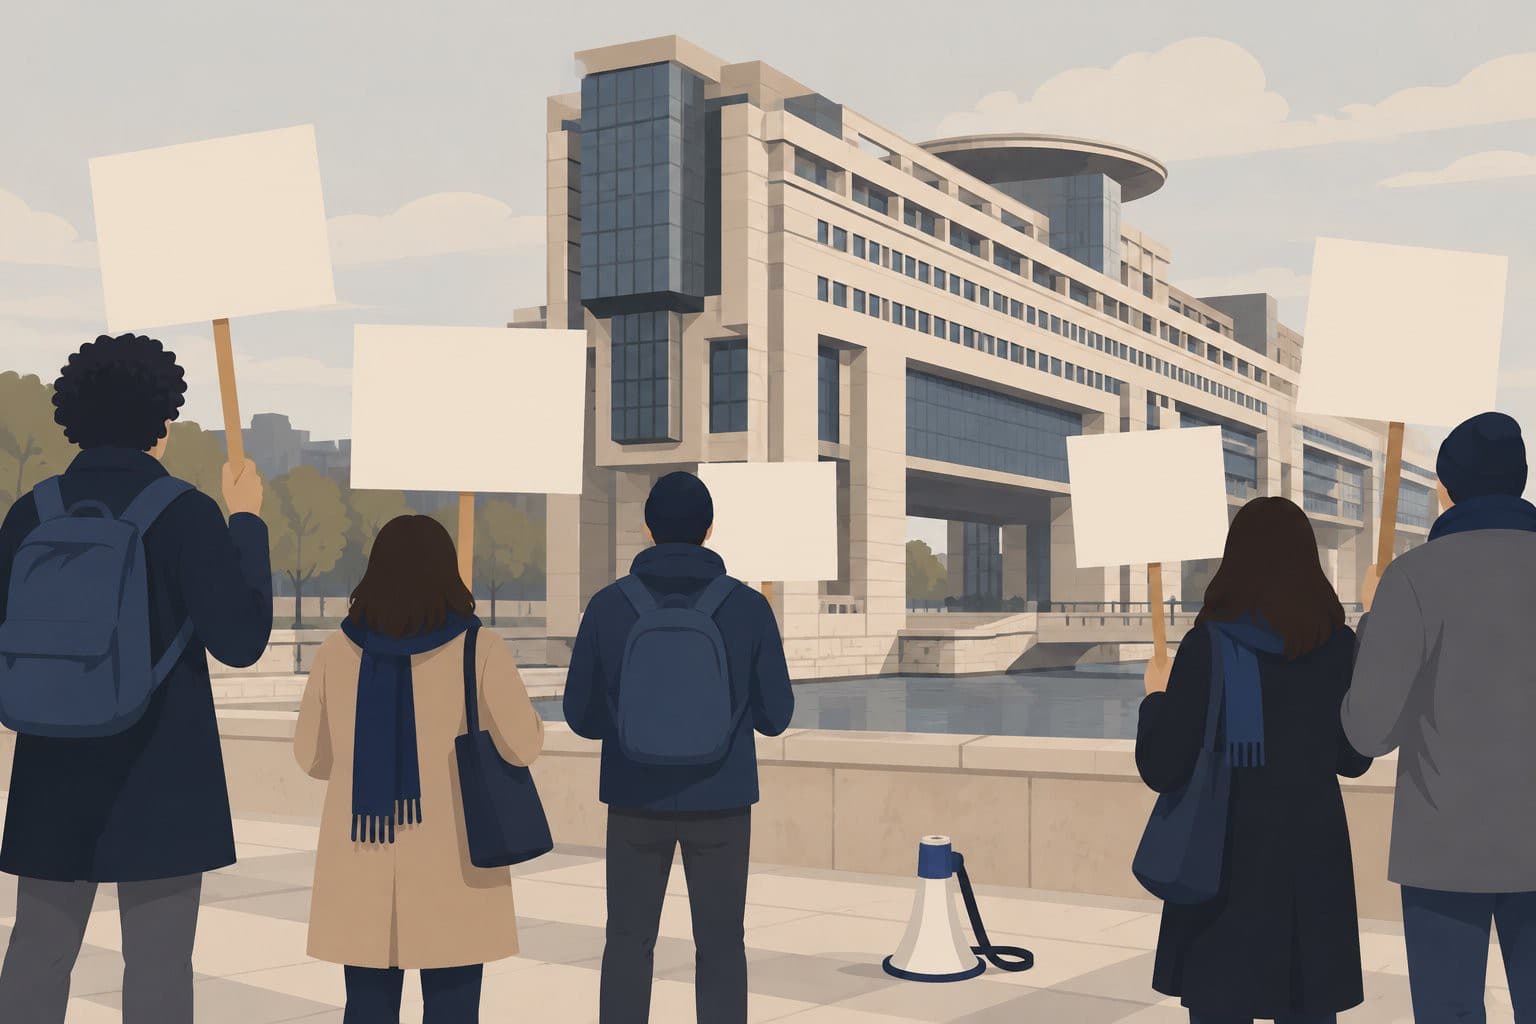
Un rassemblement devant Bercy
Le 20 octobre, une dizaine de militantes et militants féministes et de défense des droits numériques se sont réunis à deux pas du ministère de l'Économie et des Finances. Leur message : l'État doit mettre des moyens concrets dans la protection des données de la population, alors que les fuites de données s'enchaînent depuis le début de l'année.
« Les risques sont partagés par tous », expose Alice Apostoly, chargée de plaidoyer chez Féministes contre le cyberharcèlement, citée par Next. « Ils sont d'autant plus forts pour les femmes et les filles, dans la mesure où ils facilitent le traçage de celles qui sont exposées à des violences, ou renforcent les risques liés à des campagnes de cyberharcèlement. »
« Les risques sont partagés par tous. Ils sont d'autant plus forts pour les femmes et les filles, dans la mesure où ils facilitent le traçage de celles qui sont exposées à des violences, ou renforcent les risques liés à des campagnes de cyberharcèlement. », Alice Apostoly, chargée de plaidoyer, Féministes contre le cyberharcèlement.
Brixhub, symbole d'une faille devenue système
Le rassemblement visait en particulier Brixhub, un site qui offre un moteur de recherche dans la masse des fuites de données personnelles accumulées ces derniers mois. Début octobre, la ministre déléguée à l'intelligence artificielle et au numérique Anne Le Hénanff a saisi la procureure de Paris pour tenter de réduire la visibilité de la plateforme. Sans grand effet immédiat : des sites miroirs sont déjà apparus, dont le plus accessible se déclare hébergé en Russie.
Une étudiante prénommée Lola, qui passait devant le rassemblement, a raconté avoir testé l'outil sur son propre nom et celui de ses parents.
« J'ai des données qui avaient fuité, et j'ai appris que c'était via Ameli. », Lola, étudiante.
Elle dit avoir découvert que la fuite à l'origine de cette exposition provenait d'Ameli, le service en ligne de l'Assurance maladie.
Les femmes, premières exposées
Pour les associations féministes, l'enjeu dépasse la seule protection des données personnelles. Le traçage facilité par ces fuites touche directement les femmes victimes de violences conjugales, dont la localisation est un facteur de danger. Le Baromètre des associations féministes 2026, publié par la Fondation des Femmes, rappelle qu'à l'été 2026 les structures d'accueil avaient déjà dû refuser d'héberger 4 000 femmes et enfants, un chiffre équivalent à celui de toute l'année 2025.
Le budget de l'État consacré à la lutte contre les violences sexistes et sexuelles stagne pourtant : 98,65 millions d'euros en 2026, contre 94,02 millions en loi de finances initiale pour 2025, selon ce même baromètre. Les associations y voient un décalage entre les obligations imposées aux administrés de partager leurs données sensibles et les moyens réellement engagés pour les protéger.
Un État débordé par les chiffres
Le mouvement intervient après un été marqué par la fuite de données de la DGFiP, révélée le 13 août par Bercy et concernant 678 000 particuliers et professionnels, selon le ministère cité par Le Figaro et Le Monde. L'intrusion, survenue fin juin, n'a été reconnue que sept semaines plus tard, après la mise en vente des données par un pirate se faisant appeler ZeroBytes.
Ce cas s'inscrit dans une série bien plus large. Selon le site spécialisé piratage.fr, qui recense les incidents touchant les administrations françaises, 155 incidents ont déjà été documentés, pour un cumul de 102,5 millions de personnes concernées et 113 administrations touchées. Le délai moyen entre l'intrusion et sa communication publique atteint 39 jours sur les cas où cette donnée est connue.
| Indicateur | Chiffre | Source |
|---|---|---|
| Incidents de piratage recensés contre des services de l'État | 155 | piratage.fr |
| Personnes concernées, cumul des incidents | 102,5 millions | piratage.fr |
| Administrations touchées | 113 | piratage.fr |
| Délai moyen intrusion-communication | 39 jours | piratage.fr |
| Personnes concernées par la fuite DGFiP d'août 2026 | 678 000 | Bercy, cité par Le Figaro et Le Monde |
| Compromissions de données signalées à la CNIL en 2025 | 6 167 (+10 % sur un an) | Le Monde, août 2026 |
La présidente de la CNIL, Marie-Laure Denis, a indiqué au Monde que la part des fuites de données issues du secteur public dans le total des fuites signalées à l'autorité a doublé en deux ans. Cybermalveillance.gouv.fr relève de son côté une envolée des demandes d'assistance liées à des violations de données, en hausse de 107 % en 2025 après une progression de 82 % l'année précédente.
Face à cette accumulation d'incidents, les associations réunies devant Bercy demandent une réponse qui ne se limite pas aux procédures judiciaires visant des sites comme Brixhub, mais qui s'attaque aux failles à l'origine des fuites elles-mêmes.
Sources
- NextINpact
- Chiffres clés des piratages de l'État
- L'infernal été des fuites de données des services numériques de l'Etat
- Bercy sous pression après le piratage des données du fisc
- Piratage du fisc : l'Etat à nouveau victime d'une fuite de données
- BAROMÈTRE DES ASSOCIATIONS FÉMINISTES 2026
- Fuite de données des impôts en juin : comment savoir si vous êtes concernés
Sujets
- fuites de données
- cybersécurité50
- féminisme2
- Bercy
- DGFiP7
- Brixhub2
Sur le même sujet
 Société11 milliards de données personnelles exposéesLa ministre du Numérique a saisi la justice contre BrixHub, un moteur de recherche qui expose adresses, téléphones et numéros de Sécu issus de fuites.
 TechPiratage du fisc : le rapport de l'Anssi accable la gestionL'Anssi a publié mardi son rapport d'incident sur le piratage du fisc de l'été 2026. Il pointe des faiblesses de sécurité, pas une attaque sophistiquée.
 TechPiratage du fisc : des mois d'intrusion invisible, 14 Go volésL'Anssi a publié mardi son rapport sur le piratage du fisc de l'été.